
Gartner、日本におけるAI時代のサイバーセキュリティのハイプ・サイクルを発表
AI TRiSMなど4項目が過度な期待のピーク期に、Security for AIとAI for Securityの2つの観点を提示
ガートナージャパン株式会社(Gartner Japan Co., Ltd.)は、日本におけるセキュリティ(AI時代のサイバーセキュリティ)のハイプ・サイクルを発表した。本ハイプ・サイクルはセキュリティ領域で2026年に新たに追加されたもので、AIエージェントの急拡大とフロンティアAIによる脅威に備えるためのテクノロジや手法、概念を取り上げている。
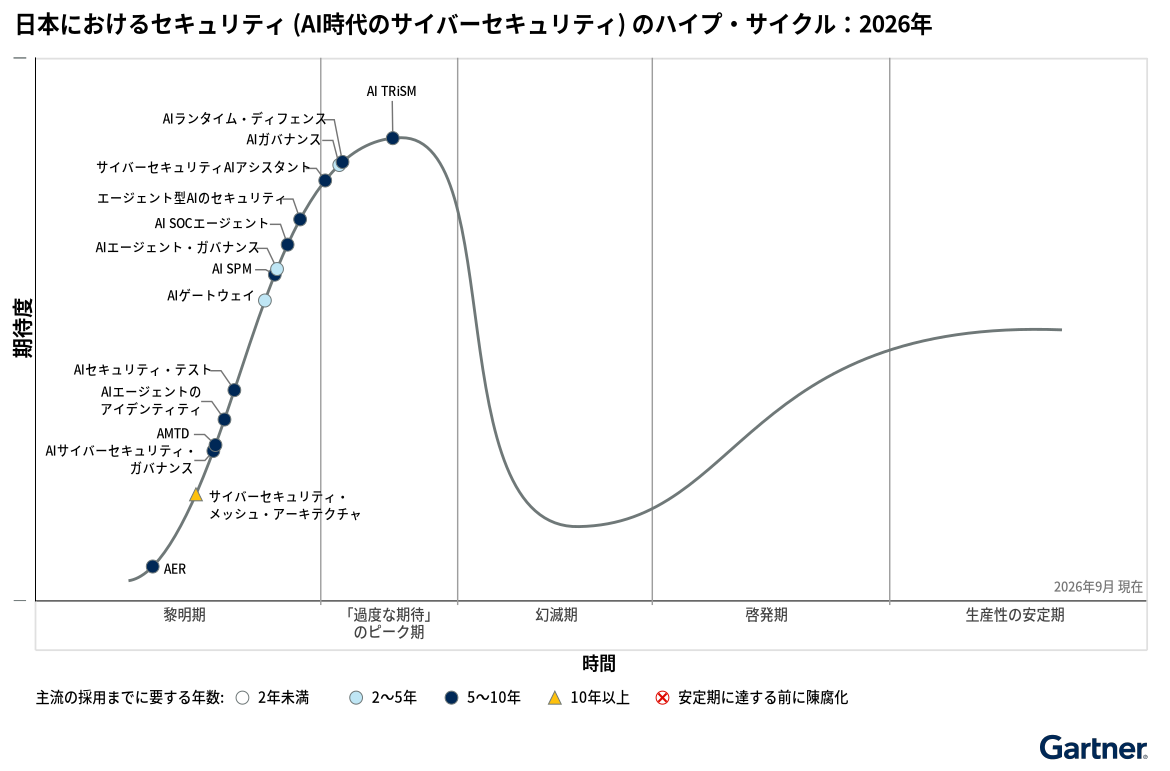
2026年版では、AI TRiSM、AIランタイム・ディフェンス、AIガバナンス、サイバーセキュリティAIアシスタントの4項目が「過度な期待」のピーク期に位置付けられた。
本レポートでは、企業は「Security for AI(AIのためのセキュリティ)」と「AI for Security(セキュリティのためのAI)」という2つの観点から対策を議論する必要があるとしている。
「Security for AI」では、従業員によるAI利用の急拡大に伴い、マシン・アイデンティティ管理のほか、AI自体を侵害するインジェクションやポイズニングといった新たな攻撃への備えとして、AIエージェント・ガバナンス、AIセキュリティ・テスト、ランタイム・ディフェンスなどの技術への関心が高まっているという。
一方、「AI for Security」では、セキュリティ運用へのAI活用に多くの企業が関心を寄せており、AI活用を前提に運用体制を刷新し、外部委託への依存を減らしながら運用のナレッジを社内に蓄積することがサイバーセキュリティ・リーダーの関心事の1つになっているという。
また、フロンティアAIがもたらす新たな攻撃に対しては既存のルールベースの異常検知メカニズムが有効に機能しない可能性があり、それに依存してきたアーキテクチャが根底から覆される可能性もあると指摘している。特に、AI SOCエージェントや自律的エクスポージャ修復(AER)のような自動化に関するテクノロジへの、現場担当者の関心が高まっているという。
同社は、今回取り上げたテクノロジのほとんどは成熟までに時間がかかるとしつつ、戦略的取り組みとしてAIエージェントの活用を拡大している企業は、可能な限り早い段階から試験的利用を開始し、AI活用を進めながらセキュリティを発展させていく試行錯誤の姿勢を取ることが重要だとしている。
(ガートナージャパン ニュースルーム)
▼ あわせて読みたいGartner・サイバーセキュリティ関連記事
【Gartner】ガートナー、国内企業のランサムウェア対策実態調査を発表
【コンサル業界】2026年上期|コンサル×AIの最新動向5選 AIエージェント・AIガバナンス・フィジカルAI

公式SNS